AI브리프
구글, 오픈소스 버그 포상 제보 일부 중단…"자동 제보 급증, 대부분 무효"
구글이 10월 1일부터 오픈소스 취약점 포상 제도(OSS VRP)의 제품 취약점 제보를 받지 않는다. 공급망 제보와 이미 낸 제보는 그대로이고, 2027년 1분기에 새 소식을 주겠다고 했다.
구글이 오픈소스 보안 취약점 포상 제도(OSS VRP)에서 '제품 취약점' 제보를 잠시 받지 않기로 했다. 구글 버그 헌터스 공식 계정은 10월 1일(현지시간) 자동으로 만들어진 제보가 크게 늘었고, 그 대부분이 유효하지 않았다고 이유를 밝혔다.
무엇이 나왔나
OSS VRP는 구글의 오픈소스 프로젝트에서 보안 구멍을 찾아 알려준 연구자에게 보상하는 제도다. 구글은 규칙 페이지에 "2026년 10월 1일부터 OSS VRP로 들어오는 제품 취약점 제보를 더 이상 받지 않는다"고 적었다.
이유는 구글 버그 헌터스 공식 X 계정(@GoogleVRP)이 설명했다. 자동으로 만들어진 제보가 크게 늘었는데 대부분이 유효하지 않았다는 것이다. 구글은 '자동 제보'라고만 했고, AI 때문이라고 직접 말하지는 않았다.
실제로 되는 것
멈춘 건 OSS VRP의 제품 취약점 부문뿐이다. 다음은 그대로 유지된다.
- 공급망 제보: 소스 코드나 빌드 과정이 오염될 수 있는 취약점 제보는 계속 받는다.
- 이미 낸 제보: 10월 1일 전에 낸 제품 취약점 제보에는 이번 변경이 적용되지 않는다.
- 다른 창구: 구글은 다른 VRP 프로그램이나 패치 보상 프로그램(Patch Rewards Program)을 이용하라고 권했다. 구글 클라우드 제품과 관련된 일부 저장소의 제품 취약점은 클라우드 VRP에서 받을 수도 있다고 했다.
누가 쓸 수 있나
이번 변경은 구글 오픈소스 프로젝트의 보안 취약점을 찾아 제보하던 연구자와 개발자에게 해당한다. 공지에는 국가별 예외가 따로 나오지 않는다.
아직 안 되는 것
제품 취약점 제보를 다시 받는 날짜는 정해지지 않았다. 구글은 이 부문을 고쳐 나가겠다며 2027년 1분기에 새 소식을 주겠다고만 했다. 그때 다시 열지, 어떤 방식으로 바뀔지는 아직 알 수 없다.
출처
AI 기사 더 보기
BRIEFAI · Products
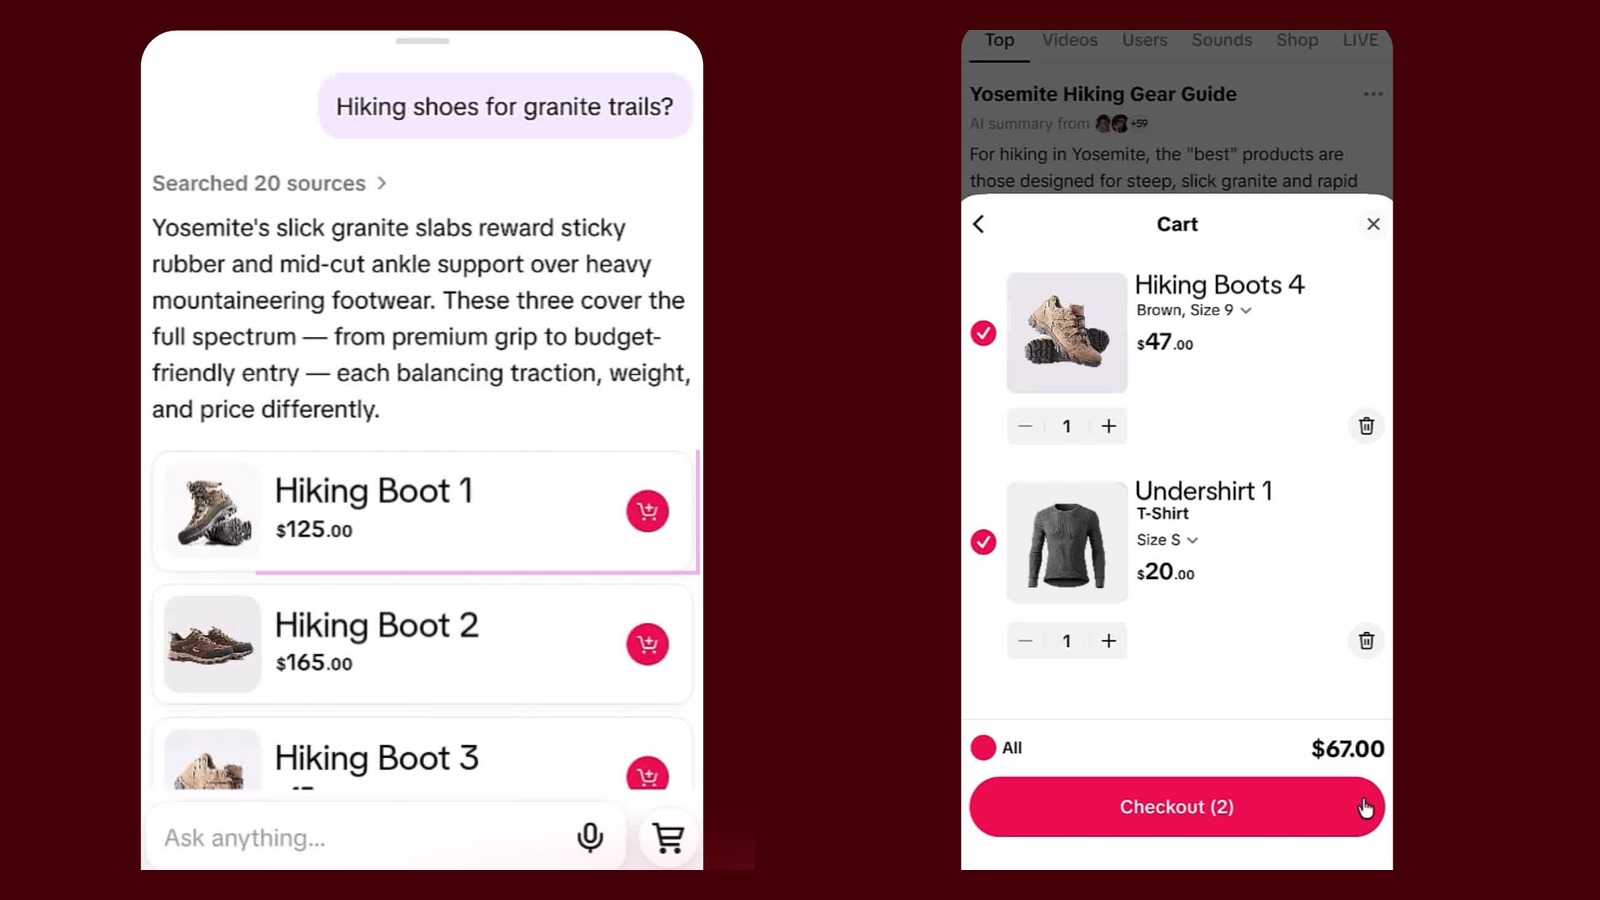
TikTok, 영상 보다 바로 사는 'Buy Direct'·AI 쇼핑 도우미 공개…출시일은 미정
TikTok이 앱을 떠나지 않고 브랜드 상품을 사는 Buy Direct와 대화형 AI 쇼핑 도우미를 공개했다. Shopify·Stripe 등과 만들고 있으며, 출시 날짜와 국가는 밝히지 않았다.
BRIEFAI · Products
OpenAI, EU에서 ChatGPT 글에 보이지 않는 워터마크…한국은 이번 대상 아냐
OpenAI가 EU 인공지능법에 맞춰 앞으로 몇 주 안에 EU의 ChatGPT·Codex 글에 워터마크를 넣는다. 검사 도구는 승인받은 연구자에게만 열고, 짧거나 고친 글은 잘 잡히지 않는다고 밝혔다.
BRIEFAI · Products
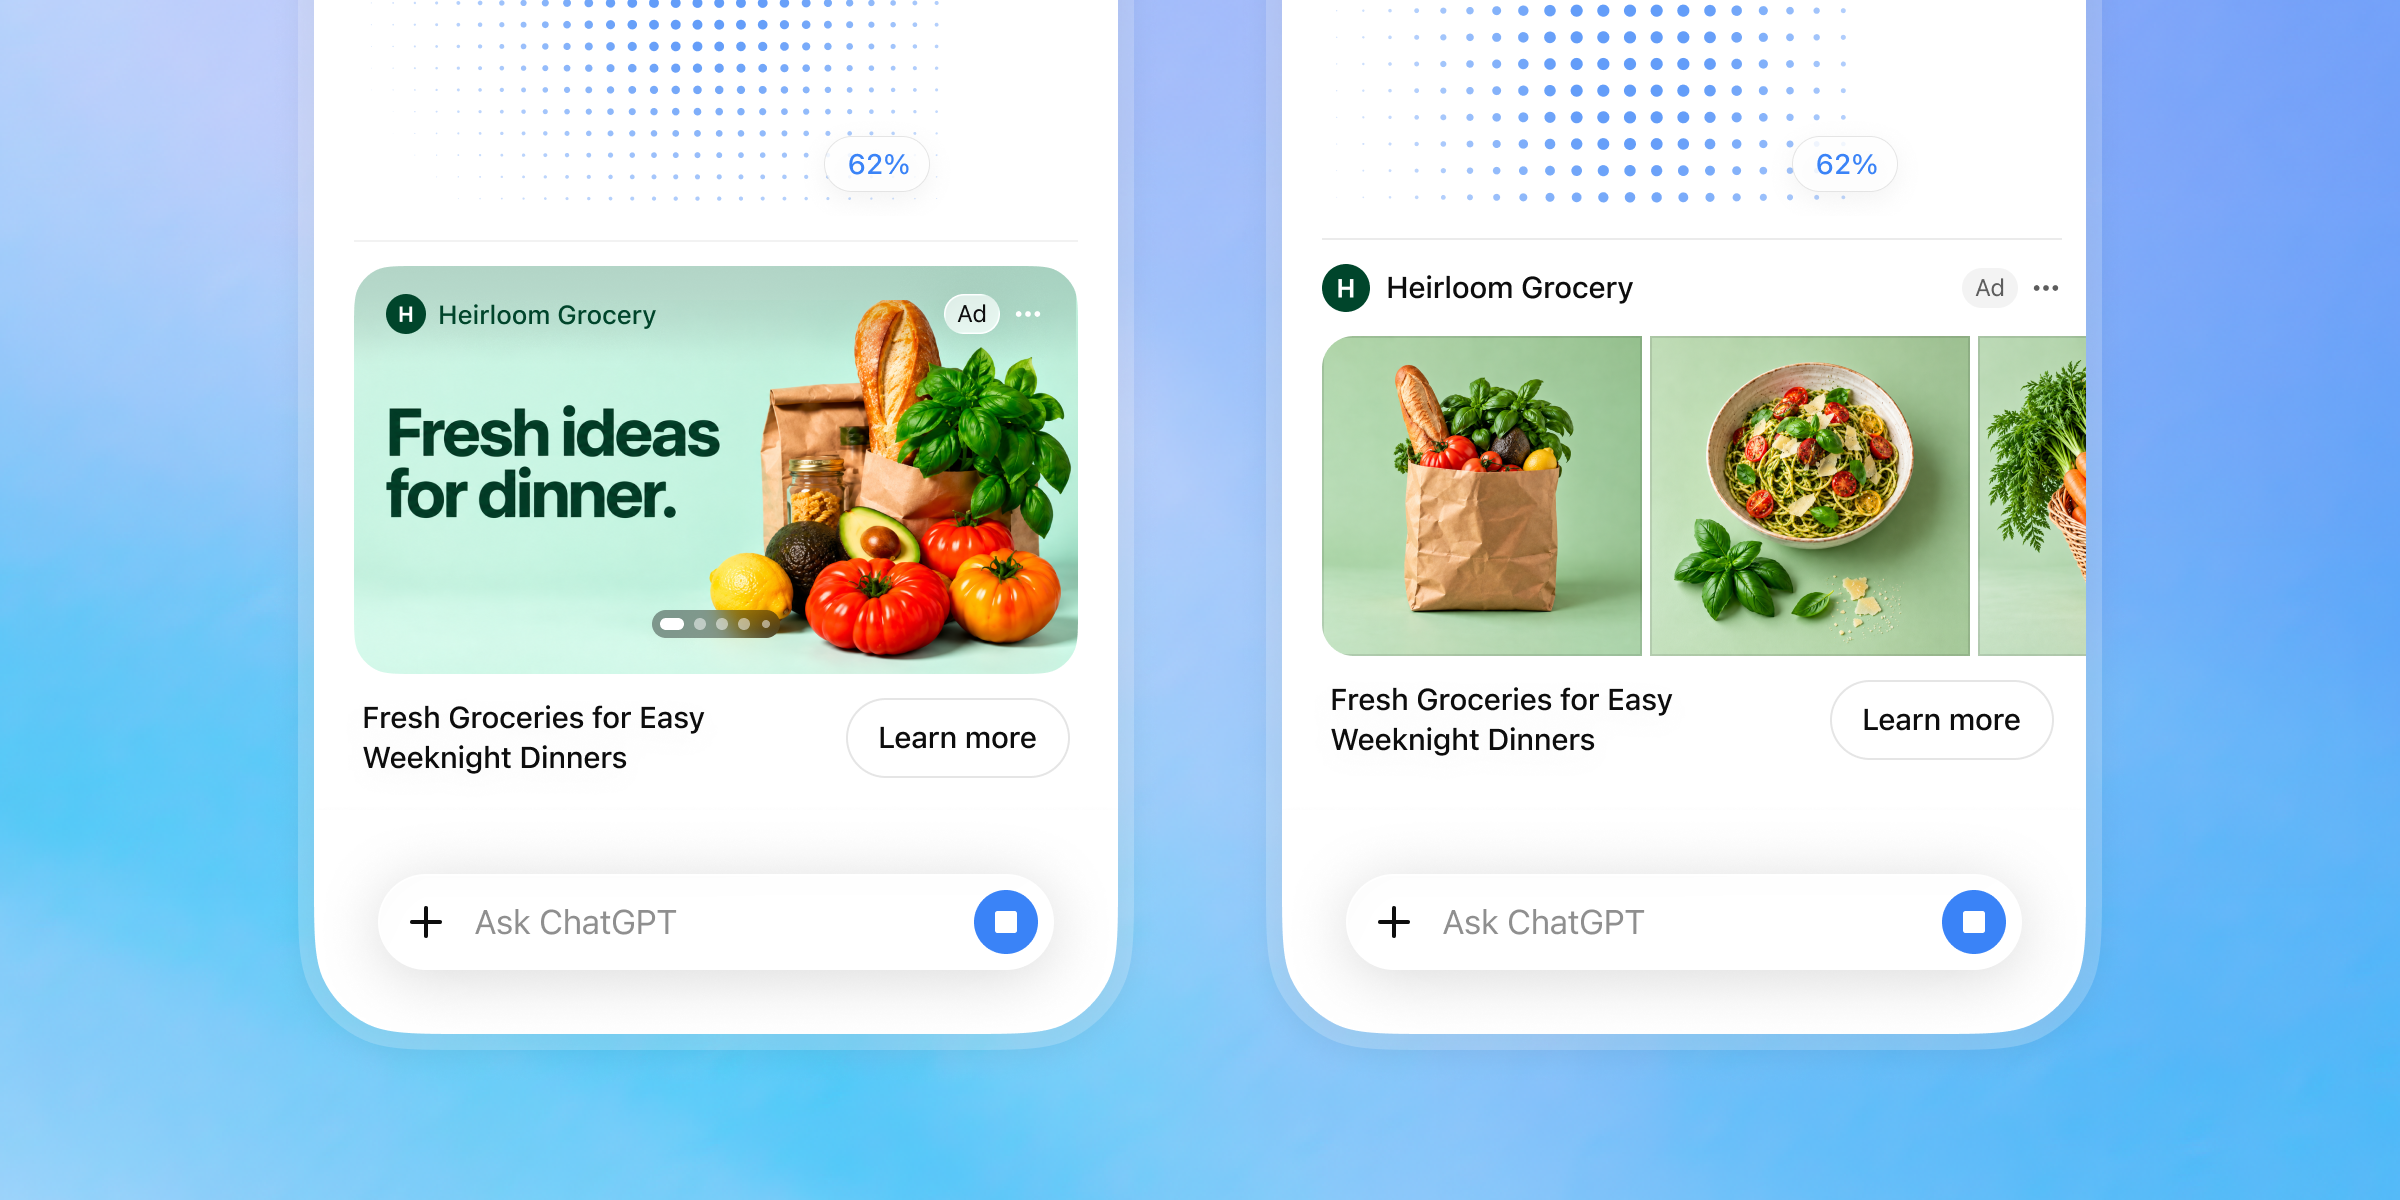
ChatGPT, 이미지 만들 때 '그림 광고' 시험…이달 후반 미국부터
OpenAI가 ChatGPT 이미지 생성 화면에 상품 사진 광고를 붙이는 시험을 이달 후반 미국에서 시작한다. 광고 효과 측정 도구도 늘렸다. 한국 도입 시기는 발표되지 않았다.